

O uso de ferramentas de inteligência artificial sem aprovação ou supervisão da empresa é conhecido no mercado como Shadow AI. A prática ocorre quando funcionários recorrem, por exemplo, a contas pessoais de chatbots, transcritores, assistentes de programação ou serviços de automação para executar tarefas de trabalho sem que a área responsável tenha visibilidade sobre esse fluxo.
A expressão não descreve uma categoria jurídica nem comprova, por si só, má-fé ou vazamento. A IBM define Shadow AI como o uso não sancionado de aplicações de IA sem aprovação ou supervisão formal de TI. Para as empresas, o ponto crítico é a falta de informação sobre quais dados foram enviados, qual fornecedor os processa e quais proteções contratuais e técnicas se aplicam a esse uso.

Uso próprio não é necessariamente uso oculto
O aumento da IA no trabalho ajuda a explicar por que o tema ganhou espaço nas áreas de tecnologia, segurança e compliance. No Work Trend Index de 2024, encomendado por Microsoft e LinkedIn, 75% dos 31 mil trabalhadores do conhecimento entrevistados em 31 mercados disseram usar IA no trabalho. Entre os usuários, 78% afirmaram levar suas próprias ferramentas para as tarefas profissionais.
O levantamento, conduzido on-line entre fevereiro e março de 2024, mede o fenômeno conhecido como BYOAI, sigla em inglês para o uso de ferramentas próprias de IA no trabalho. O estudo não deve ser lido como uma estatística de Shadow AI no Brasil, porque o uso de uma ferramenta pessoal pode ser autorizado, tolerado ou conhecido pela empresa.
A diferença está no controle. Uma plataforma pode ter contrato corporativo e, ainda assim, ser usada para uma finalidade ou com um tipo de dado que não foi liberado. Da mesma forma, uma conta pessoal pode ser usada em uma tarefa sem informação sensível, mas permanecer fora do inventário e das regras internas.
Que dados podem entrar em risco
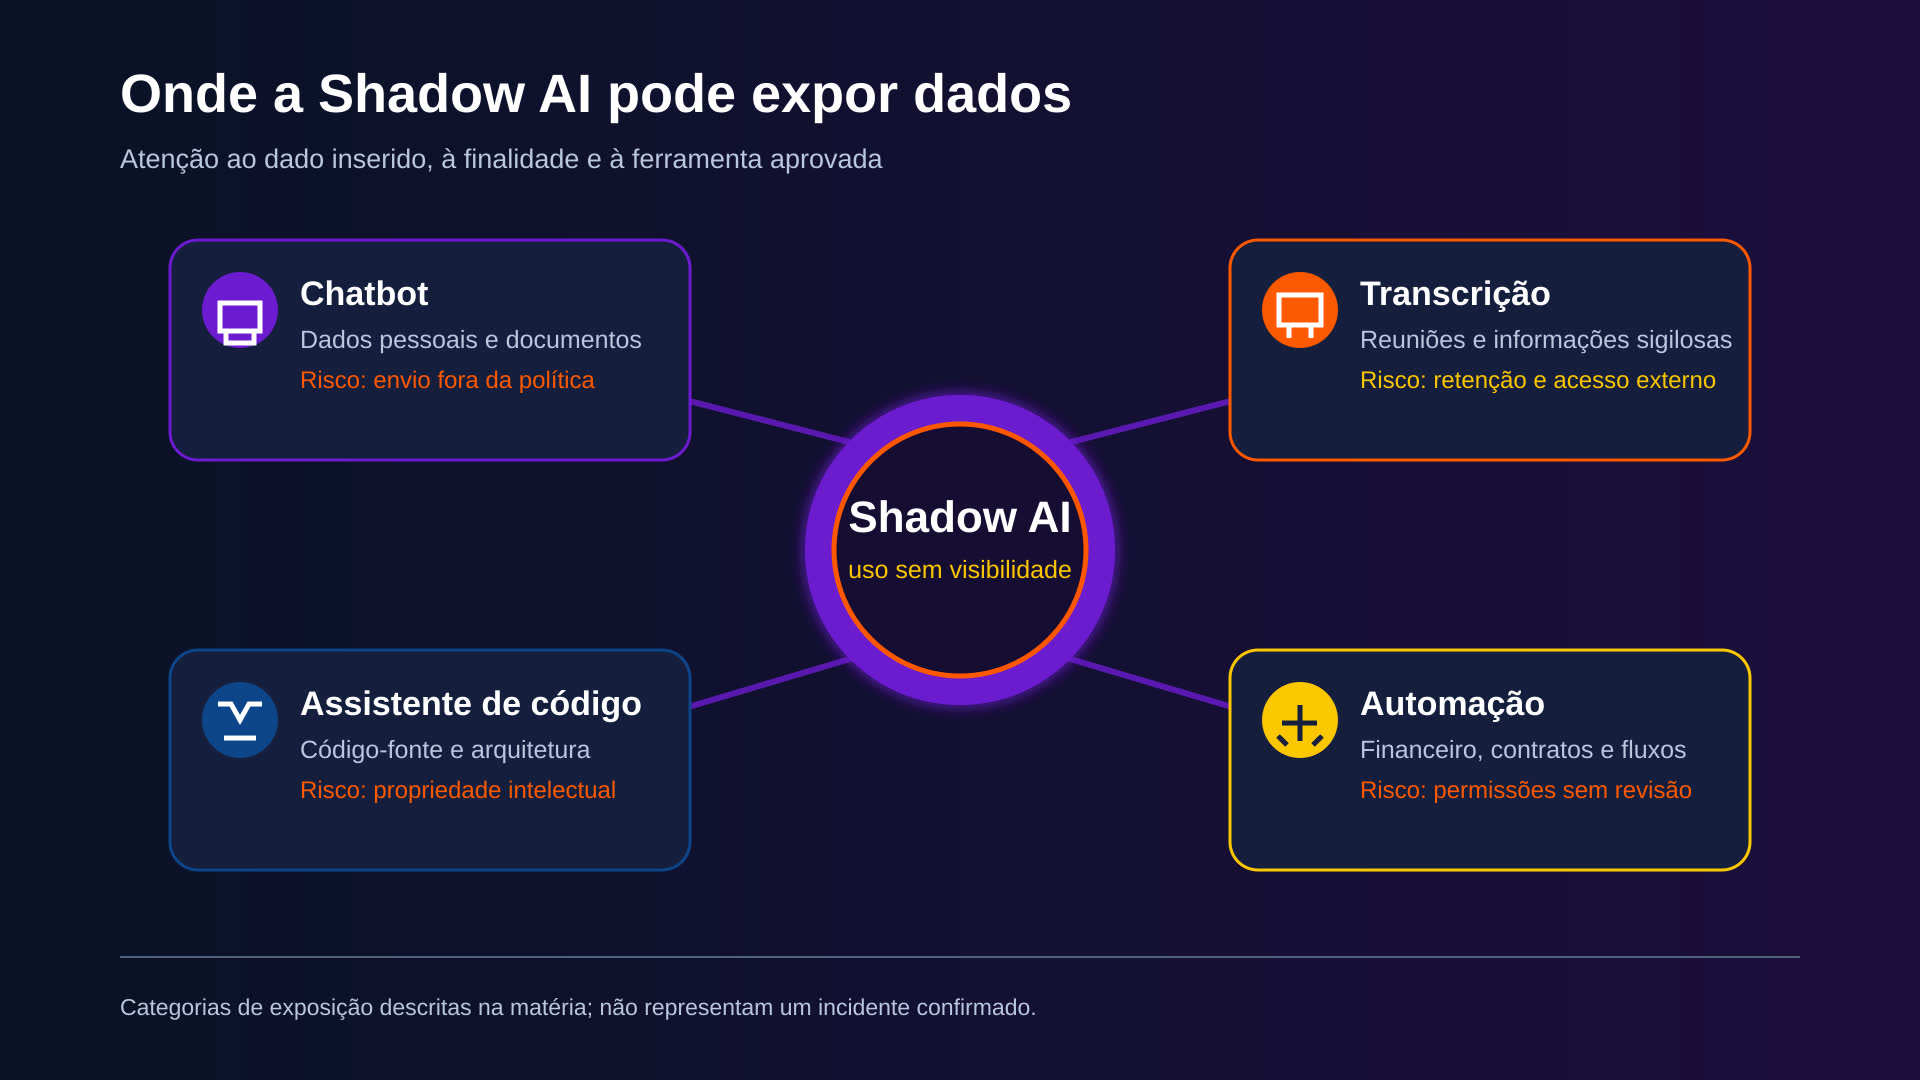
O risco muda conforme a ferramenta, a configuração contratada, as políticas de retenção e treinamento do fornecedor e o conteúdo inserido pelo usuário. Chatbots e ferramentas de resumo podem receber dados pessoais de clientes, funcionários ou fornecedores. Assistentes de código podem receber trechos de código-fonte, arquitetura de sistemas, registros internos, chaves e credenciais.
Também entram nessa lista documentos sob sigilo contratual, estratégias comerciais, propostas, listas de preços e dados financeiros. Esses casos não comprovam um incidente, mas dificultam a auditoria, a resposta a ocorrências e a revisão dos compromissos assumidos com clientes e parceiros.
Privacidade e governança no contexto brasileiro
A Lei Geral de Proteção de Dados se aplica ao tratamento de dados pessoais, inclusive em meios digitais. Quando informações pessoais passam por uma ferramenta de IA, a organização precisa avaliar o tratamento de acordo com a finalidade, a necessidade, a transparência, a segurança e os demais requisitos aplicáveis ao caso.
Isso não significa que todo uso de IA generativa exija um Relatório de Impacto à Proteção de Dados Pessoais, o RIPD, nem que Shadow AI configure automaticamente uma infração. A ANPD informa que o relatório descreve tratamentos que podem gerar alto risco e as medidas de mitigação adotadas. A avaliação cabe ao agente de tratamento, antes da operação, nos cenários em que o risco justificar essa medida.
O Radar Tecnológico da ANPD sobre IA generativa, publicado em novembro de 2024 como material informativo, cita desafios relacionados à transparência, à finalidade, à adequação, à necessidade e à proteção de dados. O documento não é uma regulação específica sobre Shadow AI, mas oferece contexto para empresas que discutem como aplicar suas políticas de privacidade ao uso de modelos generativos.
O que as organizações podem controlar
O perfil de riscos para IA generativa publicado pelo NIST em julho de 2024 inclui políticas e práticas de governança, critérios para coleta e retenção de dados e tratamento de riscos de segurança da informação. Na prática, isso envolve identificar as aplicações em uso, definir responsáveis, separar fornecedores, contas, finalidades e classes de dados autorizadas, além de manter registros que permitam investigar ocorrências.
Uma política interna também precisa indicar quais informações não podem ser inseridas em serviços externos e quais fluxos exigem aprovação. Bloquear uma ferramenta sem oferecer uma alternativa corporativa pode manter a demanda das equipes sem resposta e reduzir a visibilidade sobre como o trabalho está sendo feito.
No caso de agentes de IA e suas extensões, a OWASP aponta a falta de inventário, política, revisão e trilha de auditoria como um risco específico. Esse alerta se aplica a habilidades e agentes de IA, não é uma medição da incidência de Shadow AI em todas as empresas.
A dimensão do uso não autorizado no Brasil ainda não tem uma pesquisa pública nacional comparável à amostra global do Work Trend Index. Por isso, ao medir o próprio risco, as empresas precisam distinguir uma ferramenta aprovada, uma conta aprovada, uma finalidade aprovada e um dado autorizado.