

Organizações que usam inteligência artificial para atender clientes, analisar documentos, apoiar decisões ou produzir conteúdo precisam observar regras de proteção de dados quando essas atividades envolvem informações pessoais. A Lei Geral de Proteção de Dados Pessoais, a LGPD, está em vigor. Já o PL 2.338/2023, que propõe um marco legal específico para IA, ainda aguardava parecer do relator em comissão especial da Câmara dos Deputados em 2 de outubro de 2026.
Uma política interna de IA não autoriza de forma genérica o uso de qualquer ferramenta nem substitui contratos, políticas de segurança, normas trabalhistas ou o programa de privacidade. O documento organiza decisões sobre usos aceitos, dados que podem ser inseridos em serviços externos, responsáveis por cada etapa e formas de avaliar casos de maior impacto.

O que a LGPD já alcança
A LGPD regula operações de tratamento de dados pessoais realizadas por organizações públicas e privadas. A lei não cita inteligência artificial de forma expressa, mas alcança situações em que um sistema de IA coleta, recebe, armazena, consulta ou envia dados pessoais.
Na prática, uma política de IA pode transformar exigências já previstas na lei em procedimentos internos. Antes de uma área inserir dados em uma ferramenta, a organização pode avaliar a finalidade do tratamento, a base legal aplicável, o mínimo de informação necessário e as medidas de segurança. Dados pessoais sensíveis, credenciais, informações protegidas por sigilo e documentos estratégicos requerem controles adicionais e não devem ser enviados a serviços externos sem avaliação prévia.
O artigo 20 da LGPD assegura ao titular o direito de solicitar revisão de decisões tomadas unicamente com base em tratamento automatizado de dados pessoais que afetem seus interesses. O dispositivo é relevante para aplicações ligadas a crédito, recrutamento, prevenção a fraudes ou definição de prioridades de atendimento. Para usos que possam produzir efeitos relevantes sobre pessoas, a política pode prever revisão humana, registro de critérios e definição de responsáveis.
A ANPD inclui inteligência artificial em sua agenda regulatória 2025-2026. O trabalho prevê parâmetros interpretativos para o artigo 20 e também abrange direitos dos titulares, bases legais, princípios e governança. Regras internas, portanto, precisam ser revistas à medida que a orientação da autoridade evoluir. A agenda regulatória da ANPD classificava o projeto sobre IA como em andamento na atualização disponível em outubro de 2026.
O marco legal de IA ainda não é obrigação vigente
O PL 2.338/2023 foi aprovado pelo Senado e enviado à Câmara em março de 2025. A página oficial da Câmara registrava, em 2 de outubro de 2026, que o texto aguardava parecer do relator na comissão especial criada para analisá-lo. Portanto, suas previsões não são obrigações vigentes para empresas, embora a proposta possa servir como referência para temas como classificação de risco, transparência e supervisão humana. A tramitação do PL 2.338/2023 deve ser conferida novamente antes da publicação de uma atualização sobre o marco legal.
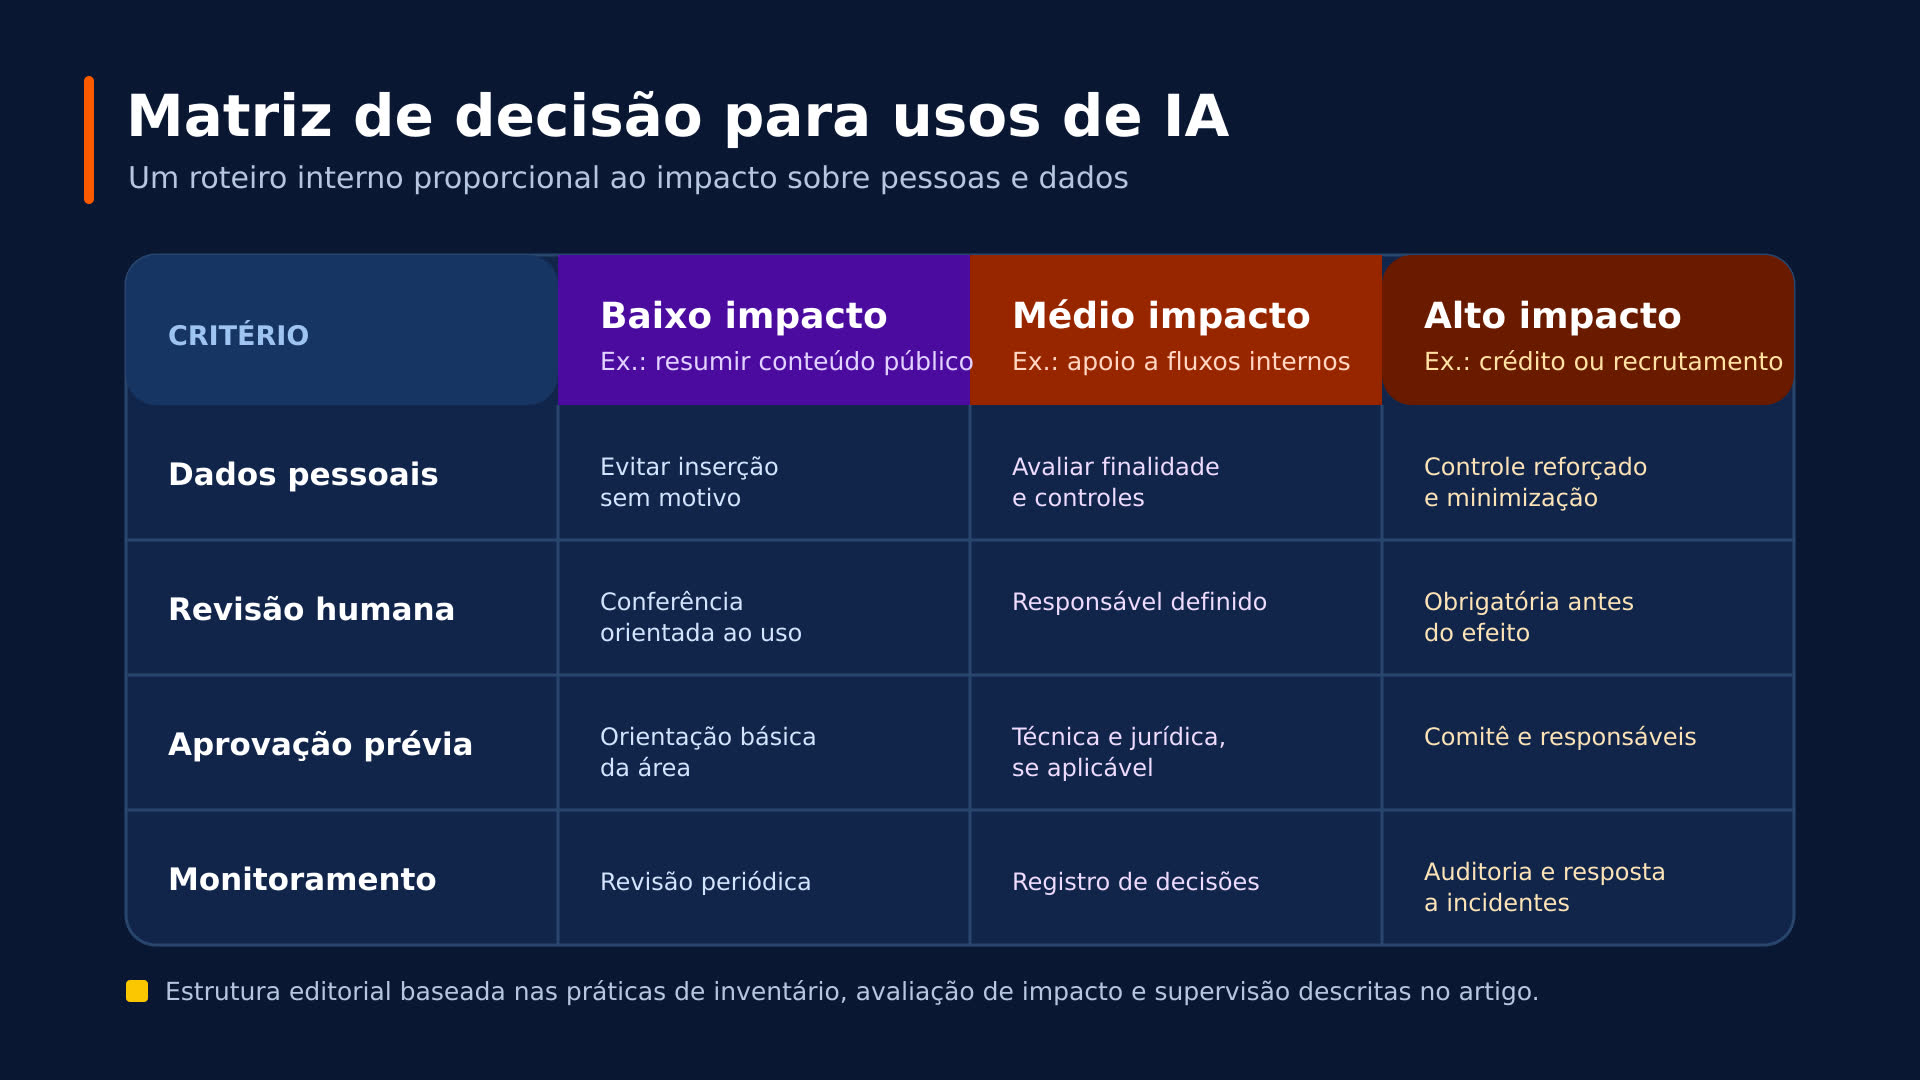
O cenário não impede a adoção de governança. A empresa deve separar obrigações jurídicas atuais de práticas que escolhe adotar para controlar seus processos. Uma matriz de risco, por exemplo, pode priorizar revisão humana e aprovação prévia para usos que influenciem decisões sobre clientes, candidatos ou trabalhadores, sem apresentar esse desenho como exigência automática de uma lei ainda não aprovada.
Decisões que a política deve registrar
O primeiro passo é fazer um inventário dos casos de uso em curso ou em teste. A lista pode incluir ferramentas contratadas pela empresa, serviços gratuitos usados por equipes e soluções fornecidas por parceiros. O objetivo é identificar quais processos usam IA, quem opera cada um deles e que tipo de informação circula nesses fluxos.
Depois, a organização pode classificar os casos pelo potencial de impacto, e não apenas pelo nome da ferramenta. Um assistente para resumir um texto público não traz os mesmos riscos de um sistema que ordena currículos ou sugere medidas contra inadimplentes. A classificação ajuda a definir quais usos podem seguir com orientação básica, quais dependem de validação técnica e jurídica e quais exigem análise mais detalhada antes da implantação.
A política também pode registrar as ferramentas homologadas e as condições para utilizá-las. Isso inclui avaliar se o contrato permite o uso de dados enviados para treinamento, onde as informações são processadas, como ocorre a retenção de dados e quais controles de acesso e auditoria estão disponíveis. A decisão precisa dialogar com contratos, segurança da informação e privacidade, em vez de ficar limitada a uma lista de aplicativos permitidos.
Outro bloco trata da supervisão humana. Para cada uso mais sensível, o documento pode indicar quem confere os resultados, em que momento a revisão ocorre e quais registros precisam ser preservados. O modelo não deve ser a única base para uma medida que afete direitos ou gere consequências relevantes para uma pessoa.
Fornecedores, conteúdo e incidentes
A política de IA pode alcançar empresas contratadas, consultorias e outros prestadores que tenham acesso a dados ou produzam entregas com apoio de IA. Contratos podem prever obrigações de confidencialidade, requisitos de segurança, comunicação de incidentes e regras para subcontratação, de acordo com o tipo de serviço e os dados envolvidos.
Em atividades de comunicação, produção intelectual e educação, a política pode exigir declaração do uso de IA e revisão humana de fatos, fontes e originalidade. Detectores de texto podem servir como indício de triagem, mas não constituem, por si só, prova suficiente para uma sanção. A análise de um caso deve considerar documentos, versões do trabalho, fontes e a possibilidade de manifestação da pessoa envolvida.
A resposta a incidentes também deve estar conectada ao plano já existente na organização. O documento interno pode indicar a quem comunicar o envio indevido de dados, a exposição de informação confidencial ou o uso de ferramenta não aprovada. A equipe responsável deve avaliar cada ocorrência à luz da LGPD, de obrigações contratuais e de regras aplicáveis ao setor.
Referências para o setor público
Órgãos públicos têm deveres próprios de legalidade, transparência, motivação e controle. Por isso, documentos do Poder Judiciário ou do Executivo federal podem inspirar políticas locais, mas não se aplicam automaticamente a empresas privadas, estados ou municípios.
A Resolução CNJ 615/2025 estabelece diretrizes para o desenvolvimento, a utilização e a governança de soluções de IA no Poder Judiciário. Seu alcance institucional é limitado ao Judiciário, mas sua estrutura de gestão de riscos pode ser uma referência pública para leitura.
No Executivo federal, o Núcleo de Inteligência Artificial do Ministério da Gestão oferece um framework de autoavaliação de impacto ético. A ferramenta tem caráter orientador e propõe análise de riscos, recomendações e planos de ação adaptáveis ao contexto de cada órgão. Em projetos públicos, essas referências ajudam a organizar responsabilidades antes da implantação, junto da análise jurídica e das regras de contratação aplicáveis.
Um roteiro de implantação proporcional ao risco
Uma empresa pequena pode começar com um documento curto que identifique responsáveis, ferramentas aprovadas, dados proibidos e regras de revisão. Estruturas maiores tendem a precisar de inventário mais amplo, comitê multidisciplinar, avaliação de fornecedores, treinamentos e monitoramento contínuo.
O processo costuma envolver tecnologia, segurança da informação, jurídico, privacidade, compras, RH e as áreas que usam as ferramentas no dia a dia. A participação de cada área varia conforme o caso de uso. Em vez de criar uma norma genérica sobre uso ético, a organização precisa vincular a política a decisões operacionais que possam ser verificadas e atualizadas.
A LGPD já oferece parâmetros para usos de IA que tratem dados pessoais. O PL 2.338/2023 ainda depende de aprovação na Câmara e de novas etapas legislativas. Uma política interna bem documentada ajuda a registrar como a organização avalia seus casos de uso dentro do marco atualmente em vigor, mas a versão final deve passar por revisão jurídica compatível com o setor, os contratos e os tipos de dados envolvidos.